Politics
BBC、CNN、Zoomなど世界178組織のウェブサイトがサイバー攻撃の被害に
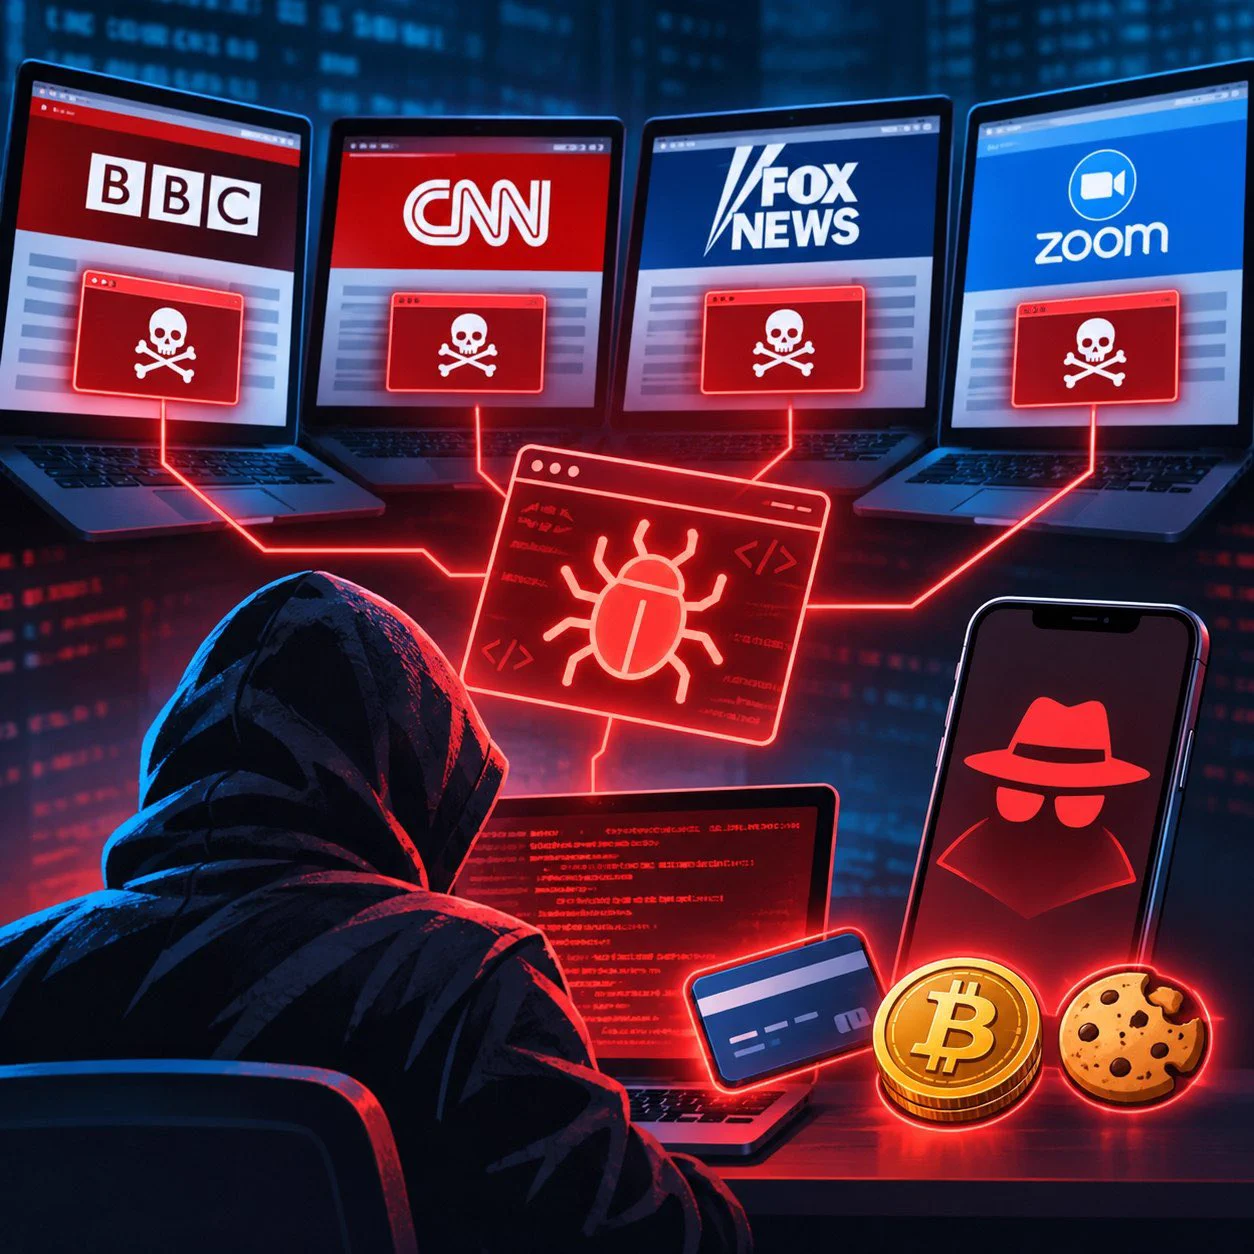
ウェブサイト検証プラットフォーム「Optimizely(オプティマイズリー)」で発生した大規模なセキュリティ侵害により、Zoom、BBC、CNN、Fox News、HSBC、IKEAなど、世界の少なくとも178の主要組織のウェブサイトを訪れた利用者が、危険なマルウェアにさらされた。
- Reading time
- 3 分で読めます
- 公開
- 2026/11/18 1:54
Politics
ウェブサイト検証プラットフォーム「Optimizely(オプティマイズリー)」で発生した大規模なセキュリティ侵害により、Zoom、BBC、CNN、Fox News、HSBC、IKEAなど、世界の少なくとも178の主要組織のウェブサイトを訪れた利用者が、危険なマルウェアにさらされた。
ウェブサイト検証プラットフォーム「Optimizely(オプティマイズリー)」で発生した大規模なセキュリティ侵害により、Zoom、BBC、CNN、Fox News、HSBC、IKEAなど、世界の少なくとも178の主要組織のウェブサイトを訪れた利用者が、危険なマルウェアにさらされた。
サイバーセキュリティ企業Report URIによると、今回の攻撃は暗号資産の決済を盗み取り、機密データを入手することを目的としていた。同社は調査の結果、Optimizelyが提供する1,611個のスクリプトのうち、188個から悪意のあるコードを検出した。Report URIは、実際に被害を受けた組織の数はさらに多い可能性があるとみている。
被害を受けた組織には、Salesforce、GitLab、Equifax、Air France-KLM、Ledger、Peacockなどの大手企業やサービスも含まれている。攻撃の最初の証拠は、米東部時間の日曜日午後11時21分に、BBCの利用者に配信されたコードから確認された。
このマルウェアは、複数の機能を備えた攻撃ツールとして作動していた。決済時に暗号資産ウォレットのアドレスを攻撃者のものに書き換え、送金先を攻撃者のウォレットへと変更していた。月曜日午後2時25分までに、攻撃者のウォレットで約7,040ドル相当の暗号資産取引が確認された。
さらに、この悪意のあるコードには、決済カード情報やブラウザーのクッキー、スクリーンショットを盗み取る機能もあった。古いバージョンのiPhoneやiPadを攻撃対象とする一方、新しいバージョンの端末からも情報を収集していた。
サイバーセキュリティ専門家によると、攻撃者はOptimizelyの「Project JavaScript」機能に不正なコードを埋め込んでいた。このコードはOptimizelyの信頼されたドメインを通じて配信されていたため、被害を受けたウェブサイト自体のシステムが安全であっても、訪問者が攻撃の危険にさらされた。
Optimizelyは、このセキュリティ侵害を正式に認めた。同社によると、権限のない第三者が同社プラットフォームの脆弱性を悪用し、一部の顧客のプロジェクトに悪意のあるコードを挿入したという。
同社は、脆弱性を修正し、被害を受けたプロジェクトから不正なコードを削除したほか、同様の攻撃を防ぐための追加のセキュリティ対策を導入したと説明している。